Celulares de trabajo: cómo proteger el equipo que lleva las llaves de su empresa
Introducción
En muchas empresas, desde el celular de un empleado se aprueban transferencias, se conversa con clientes, se abren contratos, se entra a la nube de la empresa y se reciben los códigos que confirman cada acceso. El celular dejó de ser un accesorio: funciona como el llavero de la empresa.
La pregunta es si la empresa sabe qué llaves hay en cada uno de esos teléfonos, quién responde si uno se pierde y qué se puede hacer a distancia cuando eso ocurre.
Proteger un celular de trabajo exige cuidar tres frentes: el equipo, las cuentas que se abren desde él y las reglas de la empresa. Cada frente reduce el daño de una forma distinta, y ninguno basta por sí solo. A continuación, qué está en juego, qué riesgos conviene considerar y qué medidas puede aplicar una pyme este mes.
¿Qué información y operaciones de la empresa pasan hoy por un celular?
Basta con revisar el teléfono de un gerente o de una persona de administración para ver cuánto depende de él:
- Correo y documentos: Outlook, Gmail, OneDrive, Google Drive o SharePoint, muchas veces con la sesión abierta.
- Conversaciones con clientes y proveedores: WhatsApp, Teams o el chat que use la empresa, con historiales completos.
- Banca de la empresa: la aplicación del banco y, en algunos casos, la clave dinámica que autoriza las transferencias en el mismo equipo.
- Doble factor: los códigos o notificaciones que confirman el acceso al correo, al sistema contable o a la nube.
- Datos de terceros: fotos de documentos, contactos de clientes, archivos con información personal.
Tener todo eso en el teléfono es la forma moderna de trabajar. Lo que conviene revisar son tres preguntas: ¿sabe la empresa qué celulares tienen esos accesos? ¿Quién recibe el aviso si uno se pierde? ¿Se pueden cerrar esos accesos sin tener el teléfono en la mano?
¿Qué puede pasar en la empresa si le roban el celular a un empleado?
En Chile se roban cerca de 500 mil teléfonos al año, según la PDI, y solo en la mitad de los casos se pide el bloqueo del equipo, según Subtel (Subtel, julio de 2026). Son cifras nacionales que no distinguen entre celulares personales y de trabajo, pero muestran que perder el teléfono no es una rareza.
Caso hipotético (no corresponde a una empresa real; sirve para mostrar una cadena posible):
Viernes, 19:30. A la jefa de administración de una empresa de 40 personas le arrebatan el celular en la calle mientras lo usaba. El teléfono está desbloqueado y tiene abiertas la sesión del correo y la de WhatsApp. En el mismo equipo están la aplicación del banco de la empresa y la clave dinámica para autorizar pagos.
Ella llega a su casa una hora después. No recuerda la clave de su correo porque siempre entra desde el teléfono, y el código para recuperarla le llega… al teléfono robado. No sabe a quién avisar en la empresa un viernes en la noche, ni tiene anotado el canal de emergencia del banco.
Con un equipo desbloqueado y sesiones abiertas, quien lo tiene podría leer el correo, escribir desde WhatsApp a clientes o colegas haciéndose pasar por ella, o intentar operaciones en la banca de la empresa. Que eso ocurra no es automático: depende de qué tan rápido se reaccione y de los controles que ya existan.
Lo que define el desenlace no es el robo en sí, sino lo que la empresa tenía preparado antes: un responsable a quien avisar, una forma de cerrar sesiones a distancia, un segundo método para recuperar el correo y el equipo incorporado a una herramienta de gestión.
¿Qué otros riesgos entran por el celular, además del robo?
El robo es el riesgo más visible, pero no el único. Hay tres que conviene considerar:
1. Mensajes falsos (SMS y WhatsApp). Un mensaje que imita al banco, a Correos de Chile o a un proveedor lleva a una página falsa que pide claves. En el celular es más difícil detectarlo: la pantalla es pequeña y la dirección del sitio casi no se ve. En el Mobile Security Index 2025 de Verizon, una encuesta a 762 profesionales de Estados Unidos, Reino Unido y Australia realizada en abril de 2025, el 85 % de los encuestados reportó un aumento de los ataques contra dispositivos móviles. Y entre las organizaciones que hicieron simulaciones con mensajes falsos, el 39 % vio que entre un cuarto y la mitad de sus empleados hizo clic en el enlace (Verizon, 2025).
2. Robo de la cuenta de WhatsApp. Con una excusa cualquiera, alguien pide reenviar el código de seis dígitos que llega por SMS. Ese código es el que permite registrar la cuenta en otro teléfono, y WhatsApp indica no compartirlo con nadie. Desde ahí, el atacante conversa con los contactos de la víctima, incluidos clientes y colegas, y puede pedir pagos o datos en su nombre.
3. Aplicaciones instaladas fuera de las tiendas oficiales. Una aplicación descargada desde un enlace (una supuesta actualización, un juego o una «versión mejorada» de una app conocida) puede leer mensajes, capturar lo que se escribe o abrir la puerta a otras amenazas. Esto es más común en Android, donde instalar archivos externos es posible con unos pocos toques.
Los tres tienen algo en común: no requieren una falla técnica sofisticada. Aprovechan la confianza y la prisa de quien usa el teléfono.
¿Celular de la empresa o personal: qué reglas aplicar?
En muchas pymes los celulares son personales: cada colaborador usa su propio teléfono y, por comodidad, instala ahí el correo, Teams o el WhatsApp de trabajo. Eso no es un problema en sí mismo, pero exige reglas claras, porque la empresa no puede exigir ni revisar lo mismo en un teléfono que no es suyo.
Una regla práctica y fácil de explicar es esta: quien quiera tener aplicaciones de la empresa en su teléfono acepta cumplir unos mínimos de seguridad; quien no los cumpla, usa esas aplicaciones solo en el computador. Los mínimos deberían dejar por escrito al menos cuatro cosas:
- Qué exige la empresa en el teléfono: bloqueo de pantalla, sistema operativo actualizado, aplicaciones solo desde las tiendas oficiales y protección contra malware.
- Qué puede administrar, consultar y borrar la empresa. Depende de la herramienta, de las aplicaciones y de cómo se configure. Algunas herramientas permiten borrar solo la información de trabajo; otras acciones restablecen el equipo completo. Antes de incorporar un teléfono personal, hay que definir y comprobar qué puede administrar, consultar y borrar la empresa, y dejarlo por escrito.
- Quién autoriza cada acción. Que la herramienta lo permita no significa que esté autorizado: conviene acordar en qué casos se bloquea o se borra, y quién lo decide.
- Cómo se retiran los accesos cuando alguien se va. Primero se cierran sus cuentas y sesiones; después se ejecutan y verifican las acciones sobre la información de trabajo, y recién entonces se retira el equipo de la herramienta de gestión. Si cada persona tiene su propia cuenta, retirar el acceso de quien sale no obliga a cambiar las claves de los demás.
Cuando el celular es de la empresa, las reglas pueden ser más estrictas, pero las preguntas son las mismas: quién lo administra, qué se instala y qué se hace si se pierde.
¿Qué medidas puede aplicar una pyme este mes?
No hace falta un gran proyecto para mejorar mucho. Estas son las medidas en orden de prioridad:
- Hacer el inventario y nombrar un responsable. Una lista simple: qué personas usan el celular para trabajar, si el equipo es personal o de la empresa, y a qué tienen acceso (correo, banca, sistemas, datos sensibles). Y una persona responsable de mantenerla al día y de recibir los avisos de pérdida por un canal que no dependa del celular perdido.
- Empezar por quienes más acceso tienen. Gerencia, finanzas, administración y quienes manejan datos sensibles de clientes o trabajadores.
- Asegurar las cuentas, no solo el equipo. Doble factor en el correo y en los sistemas de la empresa, y un segundo método de recuperación que no dependa del mismo teléfono (códigos de respaldo guardados en un lugar seguro o una segunda forma de autenticación). Y activar la verificación en dos pasos de WhatsApp, que agrega un PIN para registrar la cuenta en otro equipo.
- Probar la recuperación. Elegir a una persona y simular que perdió el teléfono: ¿se puede cerrar su sesión del correo a distancia? ¿Puede volver a entrar sin ese equipo? Si algo falla, se corrige antes de una emergencia real.
- Proteger y gestionar el equipo. Bloqueo de pantalla con biometría o PIN, actualizaciones automáticas, aplicaciones solo desde las tiendas oficiales y protección contra malware, especialmente en Android. Además, incorporar los equipos a una consola de gestión: el panel desde el que el responsable aplica reglas a los celulares y, ante una pérdida, puede bloquearlos o borrarlos a distancia. Qué funciones quedan disponibles depende del sistema operativo y del modo de administración, y hay que comprobarlas antes de necesitarlas. Solo funcionan si el equipo fue incorporado antes de perderse.
- Enseñar a reconocer los mensajes falsos. Una charla breve con ejemplos reales (falsos avisos del banco, de encomiendas, de pagos pendientes) y una regla simple: un código que llega por SMS se escribe solo en el servicio oficial al que uno mismo entró; nunca se le entrega a alguien por mensaje o por llamada, aunque parezca conocido.
El resultado de este mes debería poder verificarse: cuántos equipos están identificados, cuántos cumplen los mínimos y si la prueba de recuperación funcionó.
¿Quiere saber qué accesos de su empresa dependen hoy de un celular?
¿Qué hacer de inmediato si roban un celular de trabajo?
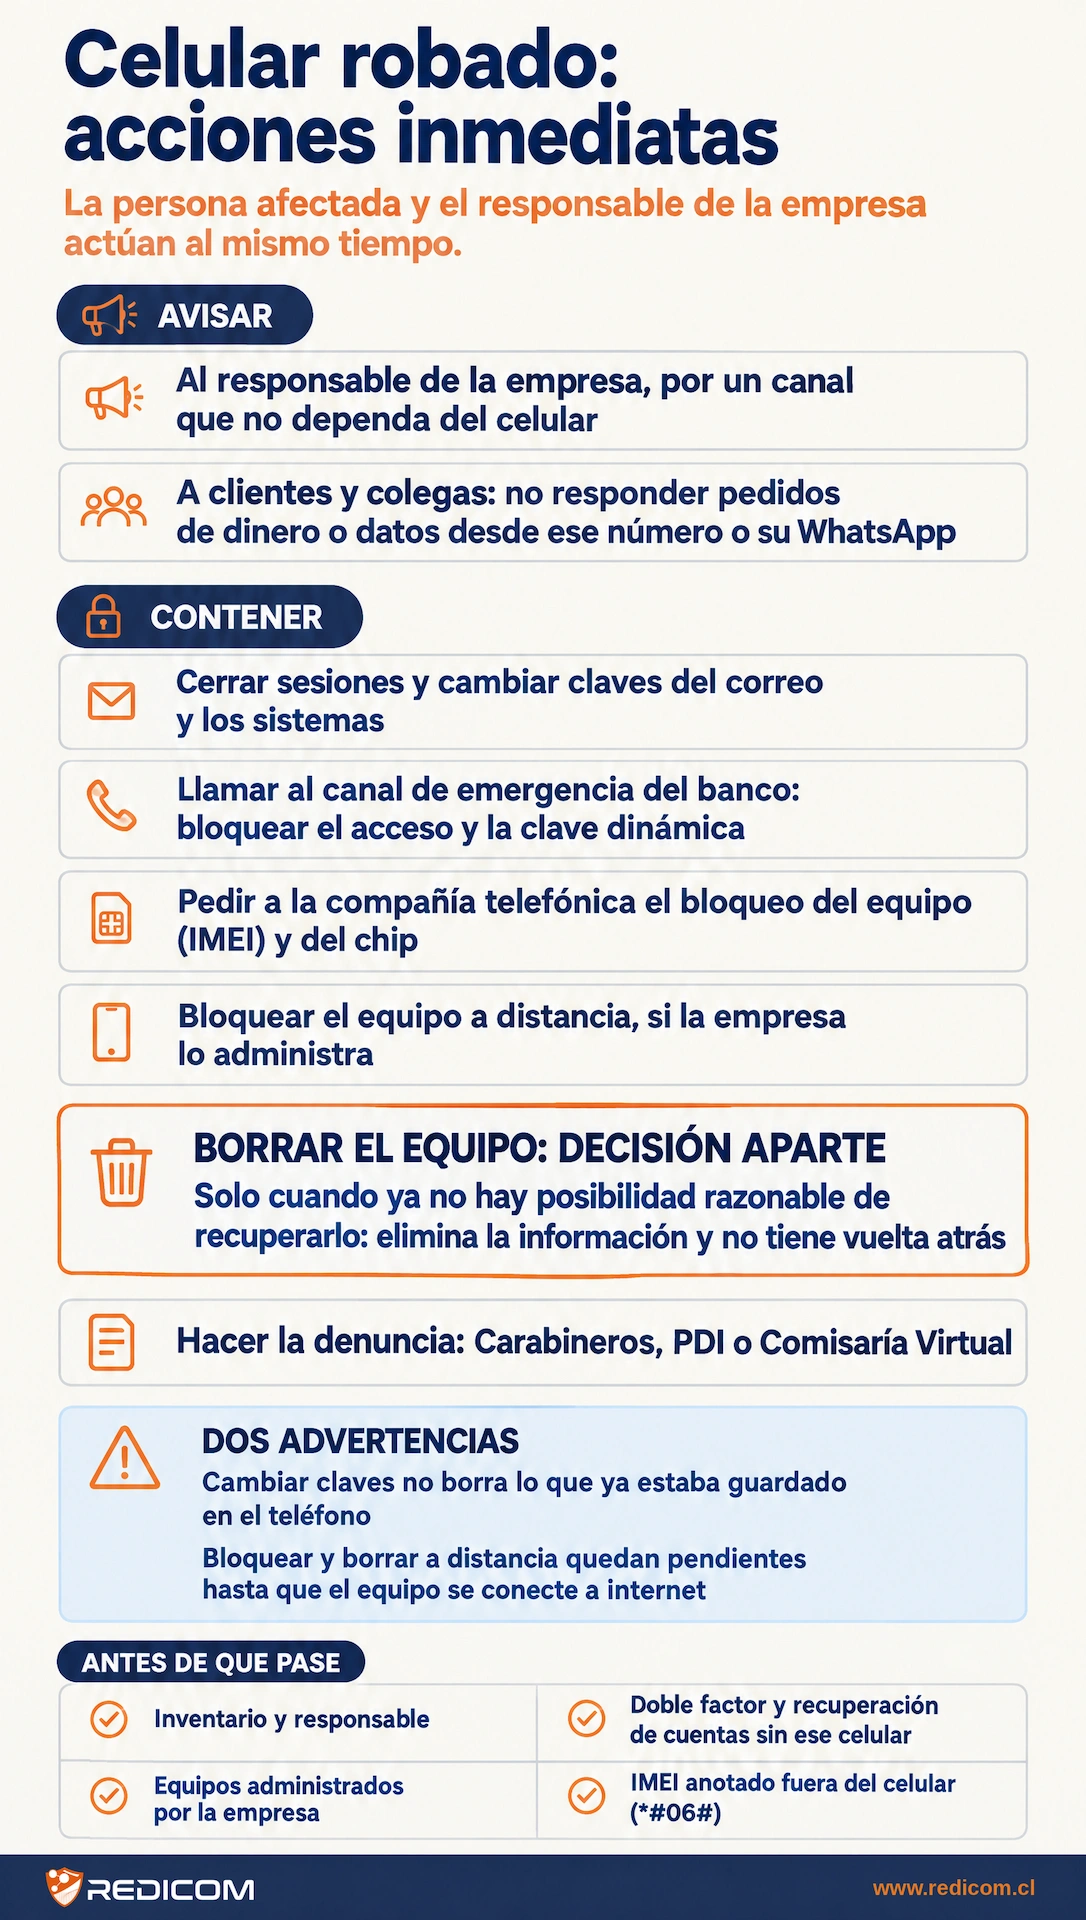
Cuando el teléfono ya se perdió, no conviene esperar a terminar un paso para empezar el siguiente. La persona afectada y el responsable de la empresa coordinan las acciones al mismo tiempo, según lo que había en el equipo:
- Avisar al responsable de la empresa por un canal que no dependa del celular (un número de la empresa, un correo o una persona de turno).
- Contener los accesos: cerrar las sesiones y cambiar las claves del correo y de los sistemas de la empresa, empezando por las cuentas con más acceso.
- Llamar al canal de emergencia del banco para bloquear el acceso y la clave dinámica asociada al teléfono.
- Pedir a la compañía telefónica el bloqueo del equipo (IMEI) y del chip, para que nadie use el número para recibir códigos. El IMEI se obtiene marcando *#06# y conviene tenerlo anotado de antemano.
- Bloquear el equipo desde la consola de gestión, si estaba incorporado. Borrarlo es una decisión aparte: se toma cuando ya no hay posibilidad razonable de recuperarlo, porque elimina la información del equipo y no tiene vuelta atrás.
- Avisar a clientes y colegas que no respondan pedidos de dinero o datos que lleguen desde ese número o desde su WhatsApp.
- Hacer la denuncia en Carabineros o la PDI, presencialmente o por la Comisaría Virtual.
Dos advertencias. Cambiar claves y cerrar sesiones impide nuevos accesos, pero no borra los archivos ni los correos que ya estaban guardados en el teléfono. Y las acciones a distancia (bloquear, borrar) quedan pendientes hasta que el equipo se conecte a internet.
Cómo Redicom puede ayudar
En Redicom ayudamos a las empresas a ordenar sus celulares de trabajo: identificar qué equipos tienen acceso a correo, banca y sistemas, definir las reglas para teléfonos personales y de la empresa, y revisar las cuentas, el doble factor y su recuperación.
Para la gestión y protección de los equipos trabajamos con ESET Mobile Threat Defense: en Android, protección contra malware y control de las aplicaciones y de la navegación; en iPhone, administración del equipo y de sus restricciones. Las funciones de bloqueo, localización y borrado a distancia dependen del sistema y del modo de administración, y las comprobamos con usted antes de dar el trabajo por terminado.
Conclusión
El celular ya es una de las puertas principales de la empresa: por ahí entran el correo, los clientes, el banco y los códigos que confirman cada acceso.
La pregunta no es si algún celular de su empresa se va a perder o a recibir un mensaje falso. La pregunta es si, cuando ocurra, usted sabrá qué accesos tenía ese teléfono y habrá comprobado que puede cerrarlos sin depender de él.
Ordene sus celulares de trabajo antes de necesitarlo
Hacemos el inventario, definimos las reglas con usted y dejamos los equipos protegidos y gestionados, con el procedimiento ante robo probado.
Fuentes: Subtel, «Teléfono robado, teléfono bloqueado»: Gobierno anuncia campaña para proteger datos personales ante robo de celulares (8 de julio de 2026); Verizon, Mobile Security Index 2025 (informe y comunicado del 22 de octubre de 2025); WhatsApp, Centro de ayuda: no compartir el código de registro; ESET, Acciones antirrobo y gestión de dispositivos móviles en ESET PROTECT.
Preguntas frecuentes
¿Puede la empresa borrar el celular personal de un empleado?
¿Qué pasa si el teléfono robado está apagado?
Las acciones a distancia, como bloquear o borrar, quedan pendientes hasta que el equipo se conecte a internet. Por eso lo primero es contener las cuentas: cerrar sesiones, cambiar claves y pedir los bloqueos al banco y a la compañía telefónica, que no dependen de que el teléfono esté encendido.
¿Basta con un antivirus en el celular?
No. La protección contra malware es una capa necesaria, sobre todo en Android, pero no reemplaza el doble factor en las cuentas, la gestión del equipo ni un procedimiento ante robo.
¿Por qué es peligroso entregar el código que llega por SMS?
Porque ese código suele servir para registrar una cuenta, como WhatsApp, en otro teléfono, o para confirmar un acceso. Escribirlo en el servicio oficial al que uno mismo entró es normal; entregárselo a alguien por mensaje o por llamada permite que esa persona suplante al dueño de la cuenta.