
¿Qué cubre un ciberseguro en Chile y qué le exigirán a su PyME para contratarlo y cobrar?
Última actualización: septiembre 2026
Introducción
Es lunes a las 8:30 y nadie puede entrar al sistema. El ERP no responde, los archivos compartidos muestran extensiones raras y en el escritorio de varios equipos apareció un archivo de texto con instrucciones de pago. La empresa tiene que emitir facturas, pagar remuneraciones a fin de mes y responder a clientes que esperan sus pedidos. El gerente hace una sola pregunta: cuánto de esto lo absorbe la empresa y cuánto lo cubre el seguro.
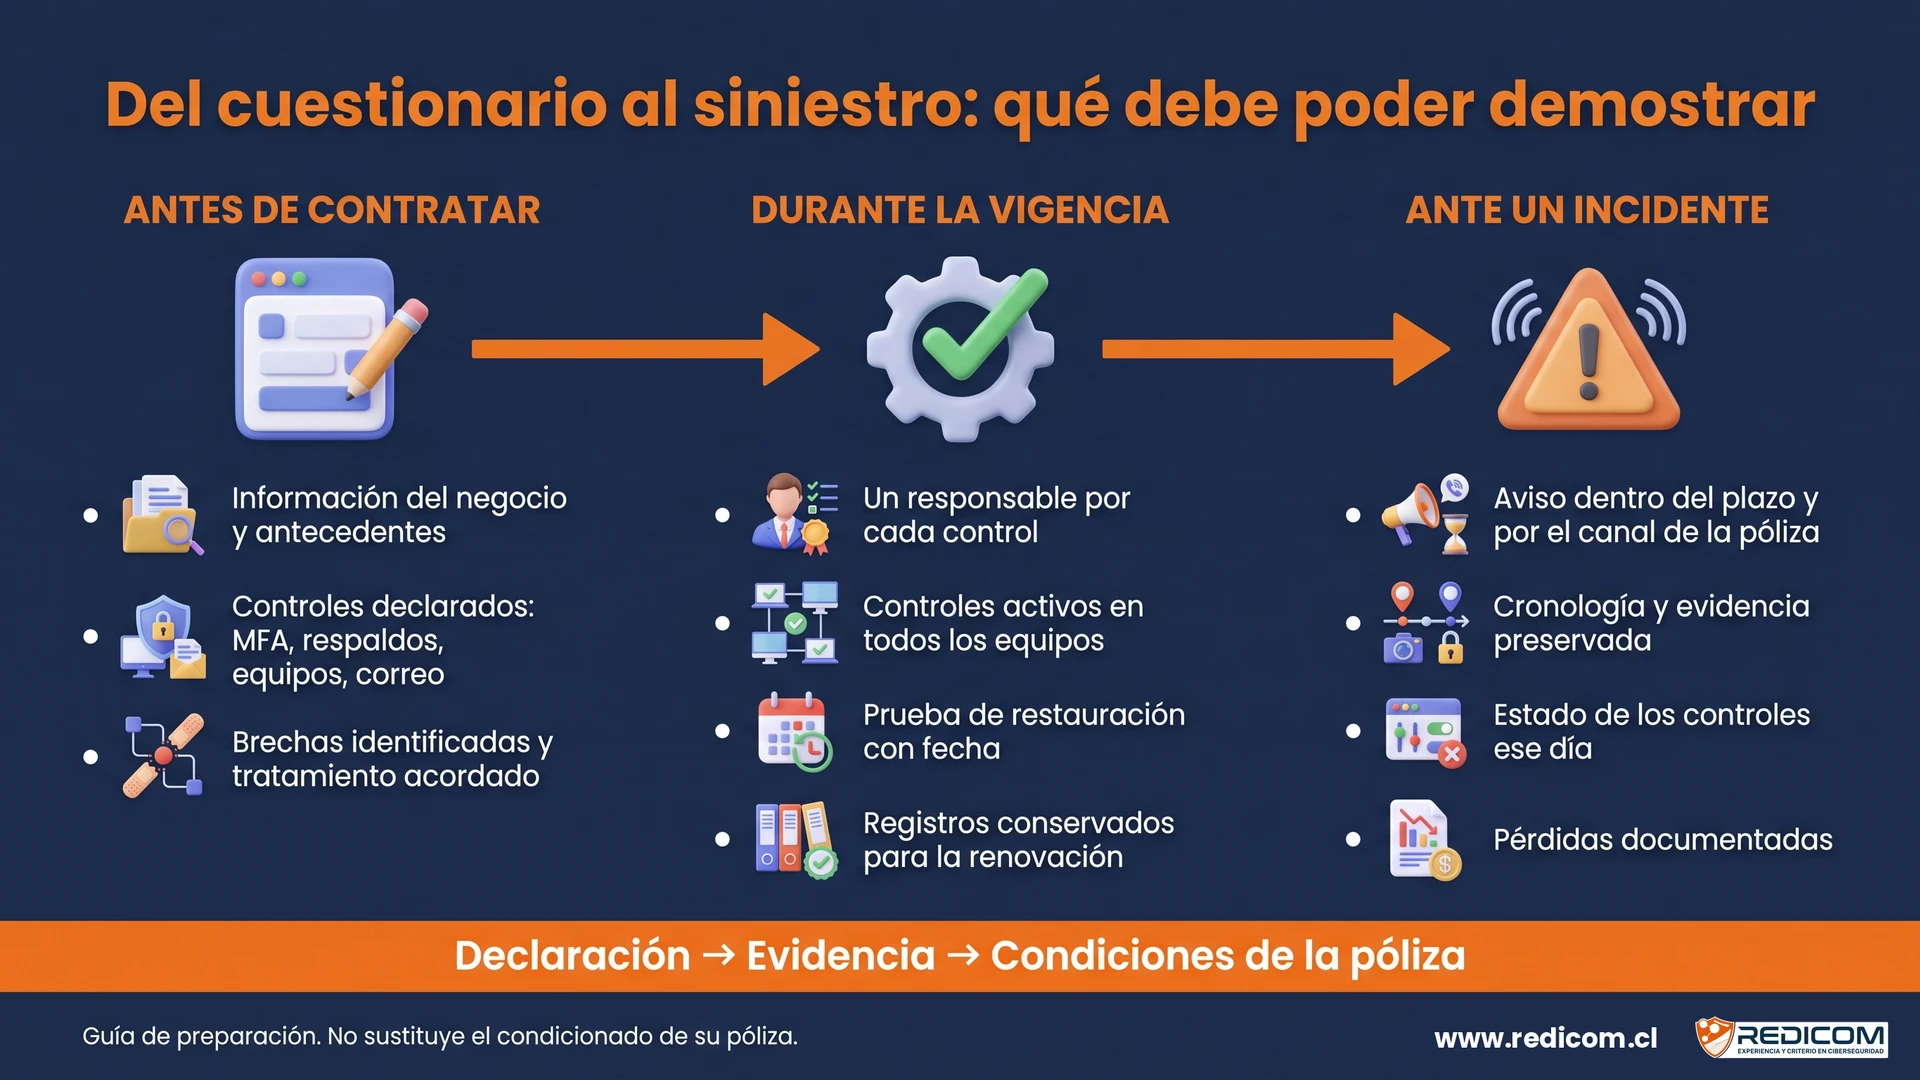
La respuesta depende de tres momentos distintos, y conviene tenerlos separados desde el principio: lo que la aseguradora le pidió al contratar, lo que su empresa mantuvo operando durante la vigencia, y lo que podrá demostrar cuando pida el pago. Este artículo recorre esos tres momentos.
¿Qué cubre un ciberseguro para una PyME en Chile?
Un ciberseguro para PyME en Chile puede cubrir, según la póliza, los gastos de respuesta y recuperación tras un incidente, las pérdidas por interrupción del negocio y la responsabilidad frente a terceros por datos filtrados. Para contratarlo, la aseguradora evalúa el negocio y los controles de seguridad declarados en un cuestionario: autenticación multifactor, respaldos, protección de equipos y seguridad de correo. Para cobrar, la empresa debe documentar el incidente y las pérdidas, acreditar los controles exigidos y cumplir las condiciones de la póliza.
Eso es lo esencial. Ahora el detalle.
Las pólizas cyber que se ofrecen en el mercado chileno agrupan las coberturas en dos familias. La primera son los daños propios: lo que le cuesta a su empresa volver a operar. Incluye los honorarios del equipo que contiene el incidente, la restauración de sistemas y datos, los gastos de extorsión cuando la póliza los contempla, y las pérdidas por interrupción del negocio, calculadas según el método que fije la póliza. La segunda son los daños a terceros: la responsabilidad por datos de clientes o proveedores que se filtraron, las multas regulatorias cuando son asegurables y la defensa legal.
Conviene detenerse en un punto que suele sorprender. La imagen mental del ciberataque es el ransomware que cifra todo. Pero en la práctica de las aseguradoras, lo más frecuente es otra cosa. Según el Cyber Claims Report 2026 de Coalition (datos de 2025), el 58% de los incidentes reportados por sus asegurados correspondió a compromiso de correo empresarial (BEC) y fraude por transferencia de fondos. Un ejemplo de estos ataques: alguien se hace pasar por un proveedor, cambia la cuenta bancaria en una factura y la empresa paga. Ese escenario tiene una cobertura específica —normalmente llamada fraude por ingeniería social o transferencia fraudulenta— que no siempre viene incluida por defecto y que hay que pedir de forma expresa.
¿Qué puede quedar fuera del ciberseguro o tener un límite de pago?
Que una póliza “cubra ransomware” no significa que pague cualquier consecuencia de un ransomware. Cuatro mecanismos definen cuánto recibirá efectivamente su empresa:
Lo que esto significa para un gerente es simple: el número que importa no es el límite de la carátula, sino el monto que quedaría en su cuenta después de aplicar deducible, sublímite y período de espera al escenario que más lo preocupa. Ese cálculo se hace antes de firmar, con el corredor, y por escrito.
¿Cómo comparo dos ciberseguros más allá del precio?
Dos pólizas con la misma prima pueden pagar montos muy distintos frente al mismo incidente. La comparación útil no es de precios, sino de escenarios. Tome los dos que más le preocupan —típicamente ransomware con detención de operaciones y fraude por transferencia— y pida al corredor que le responda por escrito, para cada póliza:
Para dimensionar los escenarios sirve un dato de referencia: Coalition reporta para 2025 una pérdida promedio de USD 269.000 por evento de ransomware entre sus asegurados. Es un promedio global de su cartera, no una cifra de PyMEs chilenas, pero muestra el tamaño de evento para el que la póliza está diseñada. Conserve las respuestas del corredor y pida que las condiciones relevantes queden reflejadas en la documentación contractual.
¿Qué me pedirá la aseguradora antes de asegurar mi empresa?
El proceso parte con un cuestionario. Para empresas bajo cierto nivel de facturación existe un formulario corto; sobre ese nivel se aplica el formulario estándar, más extenso. Una regla que conviene tener clara desde el inicio: el cuestionario recoge información para evaluar el riesgo; la oferta y la póliza son las que determinan qué controles se exigen y qué efecto tienen las brechas. El formulario corto que una aseguradora internacional con operación en Chile utiliza en 2026, y que revisamos para este artículo, pregunta tres tipos de cosas.
Información del negocio. Facturación anual, porcentaje de ingresos en Estados Unidos o Canadá, si la empresa es filial de un grupo mayor, si opera en territorios sancionados y si pertenece a rubros que la aseguradora evalúa aparte (servicios financieros, procesamiento de pagos, proveedores de servicios TI gestionados, entre otros).
Antecedentes. Si en los últimos tres años la empresa tuvo algún incidente cibernético, filtración de datos o reclamo de privacidad; si cumple la normativa de protección de datos que le aplica; y, si acepta pagos con tarjeta, si cumple el nivel PCI DSS que le corresponde.
Controles técnicos. Aquí está el corazón del cuestionario, y son cuatro bloques:
Según Jorge González, corredor de seguros de SegurosGM, consultado para este artículo, para este producto contar o no con estos controles afecta directamente la prima —la empresa puede tomar el seguro sin cumplir todo, pero a un costo mayor— y, si no cuenta con ninguna de las medidas, no se le otorga cobertura. Lo que la empresa debe hacer es declarar el estado real de sus controles y saber qué brechas quedan abiertas antes de completar el formulario.
¿Qué controles debo mantener y cómo demuestro que siguen activos?
Lo que se declara al contratar hay que sostenerlo durante toda la vigencia. Eso exige tres cosas: un responsable por cada control, una revisión periódica de que sigue operando en todos los equipos, y la conservación de los registros que lo prueban. Para renovar cada año, la aseguradora pide demostrar que los controles se mantuvieron.
El cuestionario se responde con casillas, pero la aseguradora no paga con casillas. Al contratar, no interviene sus sistemas para comprobar lo declarado: confía en el formulario. La revisión llega con el siniestro, y ahí “tenemos una herramienta” no es lo mismo que “el control estaba activo en todos los equipos el día del incidente”. La declaración debe poder respaldarse con registros. Algunos reportes se obtienen hoy en pocas horas; los registros históricos, en cambio, deben conservarse durante la vigencia, porque no se pueden reconstruir después.
Un último punto de este bloque. El formulario cierra con una declaración firmada: que la empresa hizo “una presentación justa del riesgo” y que informará por escrito cualquier cambio sustancial antes de contratar. Esa firma es la que convierte una casilla marcada a sabiendas de que no era cierta en una exclusión por dolo. Un control que dejó de funcionar durante la vigencia es una situación distinta —una condición incumplida que la póliza tratará según sus términos—, y conviene no confundir las dos.
¿Sabe qué marcaría hoy en ese cuestionario?
El Cyber Health Check de Redicom revisa los controles que preguntan las aseguradoras —accesos, respaldos, equipos y correo— y entrega un informe con lo que puede acreditar hoy, lo que falta y qué conviene cerrar primero, antes de que el formulario llegue a manos del corredor.
¿Qué debo hacer para solicitar el pago después de un ciberataque?
La respuesta técnica y el aviso a la aseguradora deben coordinarse desde el inicio. Contener el incidente y preservar la evidencia es urgente y no espera a nadie; autorizar gastos y contratar proveedores, en cambio, sigue las reglas de la póliza. El orden de las primeras horas define buena parte de lo que se podrá cobrar.
Aviso. Toda póliza fija un plazo y un canal para notificar el incidente, y muchas incluyen una línea de respuesta de la propia aseguradora con proveedores forenses y legales pre-aprobados. Contratar un proveedor por fuera sin autorización puede dejar esos honorarios sin cobertura. A quién avisar y dentro de qué plazo debiera estar escrito en el plan de respuesta a incidentes de la empresa, no en la memoria de una persona.
Cronología y evidencia. Hora del primer síntoma, quién lo detectó, qué sistemas se apagaron y cuándo, qué accesos se revocaron. Los registros (logs) de los sistemas afectados deben preservarse, no borrarse al reinstalar. La aseguradora va a reconstruir el incidente, y lo hará con lo que la empresa conservó.
Controles al momento del incidente. Aquí vuelve el bloque anterior: el reporte de MFA, la consola de protección de equipos y el estado de los respaldos, tal como estaban ese día.
Pérdidas documentadas. Facturas de los servicios de respuesta, horas del equipo interno, gastos de notificación y los registros contables que permitan calcular las pérdidas por interrupción según el método de la póliza, comparando el período detenido con períodos normales.
¿Cómo Redicom puede ayudar a preparar su empresa?
Redicom no vende seguros: el corredor asesora sobre la contratación y la aseguradora evalúa la cobertura y la indemnización. Nuestra parte es la técnica.
Antes de contratar, el Cyber Health Check entrega un diagnóstico con evidencia de los controles que preguntan las aseguradoras; el servicio termina con la entrega del informe y, si la empresa lo solicitó al definir el alcance, del Anexo de Asegurabilidad Cyber, que ordena la evidencia observada frente a los requisitos habituales de los cuestionarios de seguros sin declarar ni certificar nada ante la aseguradora, porque el formulario lo firma la empresa. Cerrar las brechas que el informe identifica es un trabajo posterior y separado.
Durante la vigencia, las soluciones que implementamos —protección y detección en los equipos, respaldos inmutables y separados del ambiente productivo, seguridad de correo y autenticación multifactor— son las que generan los reportes que la evidencia necesita; su mantención y la generación periódica de esos reportes dependen del servicio de soporte que la empresa tenga contratado. Ante un incidente, ese mismo servicio define el apoyo que Redicom entrega en la contención inicial y en la preservación de la evidencia que la empresa deberá presentar a su aseguradora.
Conclusión
Un ciberseguro es una herramienta de transferencia de riesgo, y como toda transferencia tiene condiciones. La aseguradora le pedirá controles antes de contratar, esperará que sigan operando durante la vigencia y le exigirá demostrarlos cuando pida el pago. Antes de contratar o renovar, confirme qué controles exige la póliza, quién los mantendrá en su empresa y qué registros conservará para demostrarlo ante un siniestro. La pregunta no es si su empresa tendrá un incidente, sino si ese día podrá demostrar lo que declaró en el formulario.
Los aspectos de seguros de este artículo fueron revisados por Jorge González, corredor de seguros (SegurosGM).
¿Está pensando en contratar un ciberseguro o renovar el que tiene?
Conversemos sobre qué controles puede acreditar hoy su empresa y cuáles conviene cerrar antes de completar el cuestionario.
Preguntas frecuentes
¿Una PyME pequeña también puede contratar un ciberseguro?
Sí. Las aseguradoras que operan en Chile ofrecen formularios cortos para empresas bajo cierto nivel de facturación. La aceptación y las condiciones dependen de la evaluación del negocio y de sus controles de seguridad; sin ninguna medida, la cobertura se niega.
¿El ciberseguro cubre una transferencia realizada por engaño?
Solo si la póliza incluye la cobertura de fraude por ingeniería social o transferencia fraudulenta, que suele tener un sublímite propio y no siempre viene por defecto. Conviene pedirla de forma expresa y confirmar su monto antes de firmar.
¿Tener respaldos y antivirus es suficiente para obtener cobertura?
No necesariamente. La aseguradora también evalúa autenticación multifactor en accesos remotos, protección de los respaldos, detección y respuesta en los equipos y seguridad de correo; la oferta indicará cuáles exige y cómo trata las brechas, normalmente en la prima o en las condiciones.
¿Pueden rechazar un siniestro si un control declarado no estaba activo?
Sí, puede ocurrir, según la condición incumplida y lo previsto en la póliza. Un control que dejó de funcionar no equivale por sí solo a una declaración deliberadamente falsa: son situaciones distintas que se evalúan por separado. En ambos casos, la evidencia de cómo estaban los controles el día del incidente es lo que define la conversación.


