Equipos y servidores sin soporte: riesgos y plan de acción en 30 días
Windows Server 2012 y Exchange 2016/2019 ya no reciben parches de seguridad, y Windows Server 2016 pierde su soporte el 12 de enero de 2027.
Introducción: el servidor que “todavía funciona”
En muchas PyMEs hay un servidor que nadie quiere tocar. Sostiene el ERP, la contabilidad o las carpetas compartidas, lleva años encendido y nunca ha dado problemas. “Si funciona, no lo toquemos” es una regla razonable para la operación diaria. Para la seguridad, no.
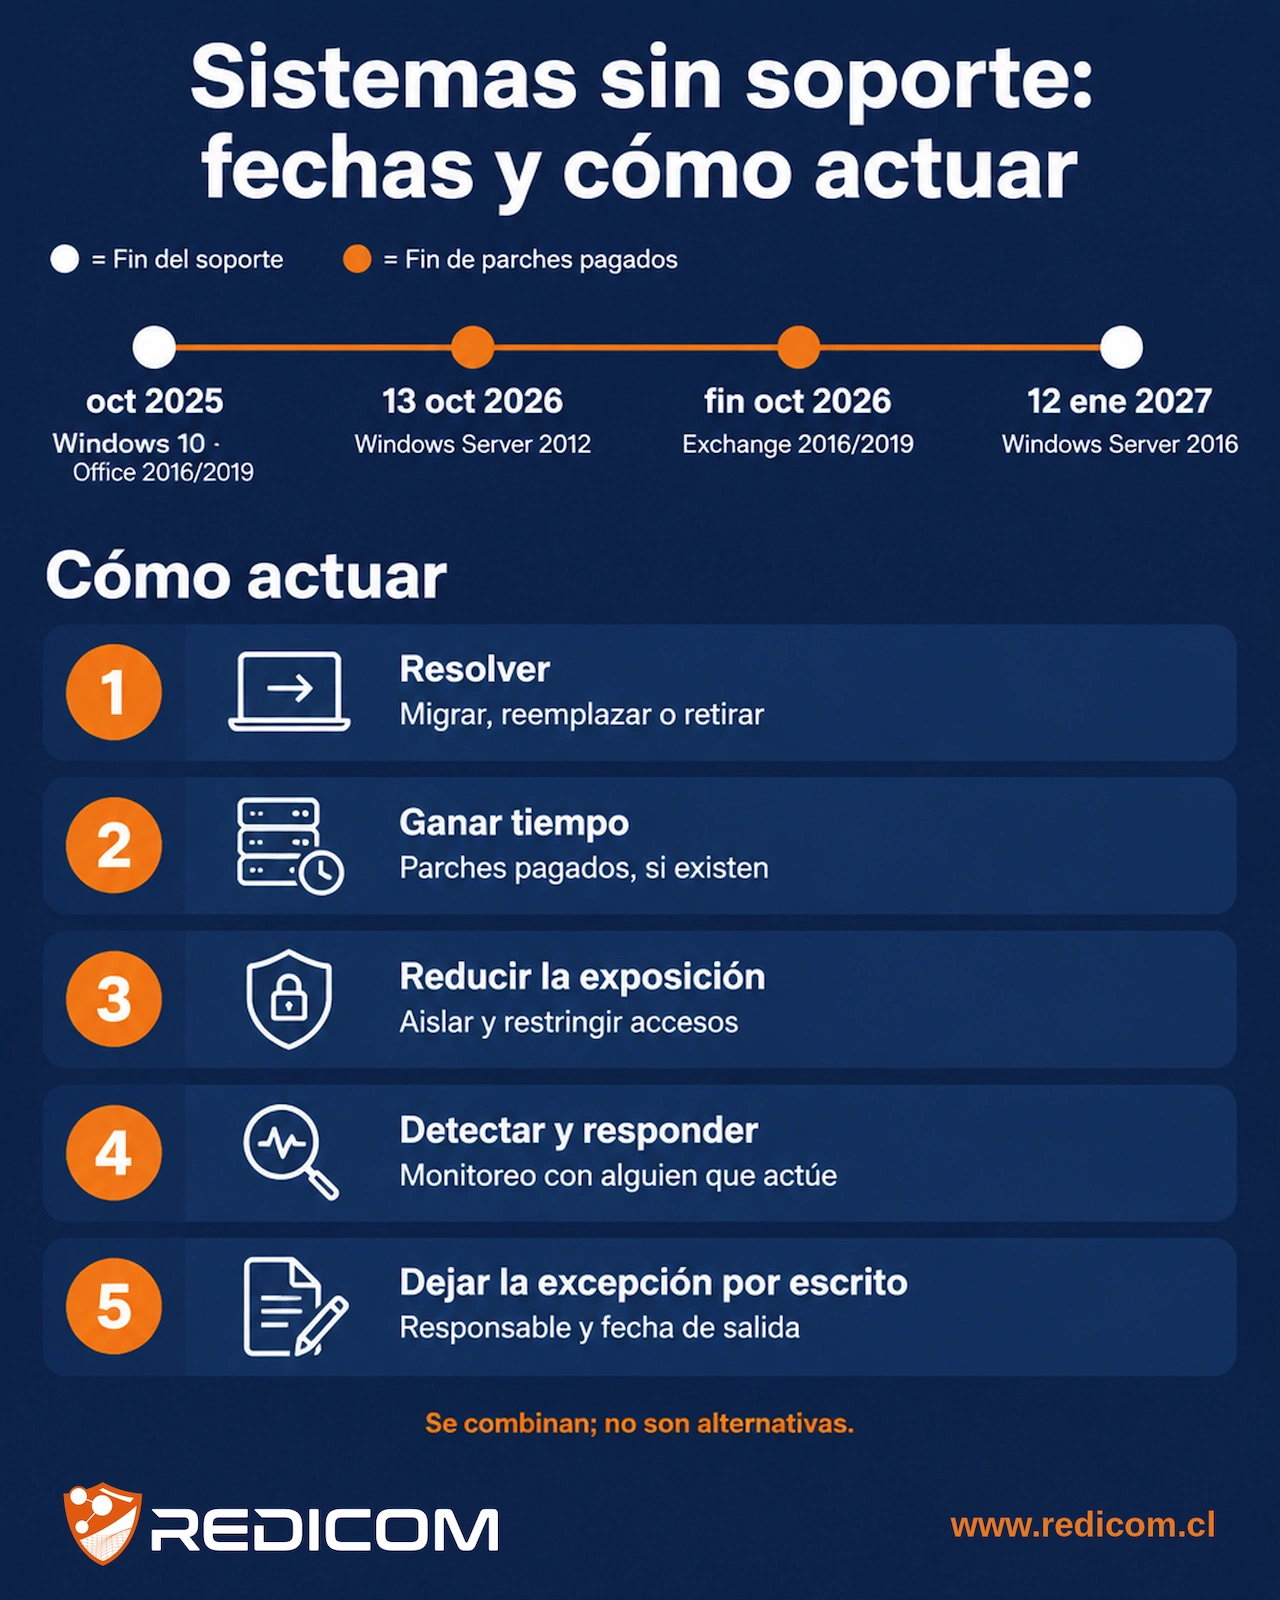
El 13 de octubre de 2026 Microsoft publicó el último parche para Windows Server 2012 y 2012 R2, incluso para quienes pagaban actualizaciones extendidas. A fines de octubre termina también el último período pagado de Exchange Server 2016 y 2019. Y el 12 de enero de 2027 le llega el turno a Windows Server 2016, uno de los sistemas más comunes en los servidores de empresas medianas.
Un sistema sin soporte no deja de funcionar: deja de recibir correcciones de seguridad. Desde ese día, cada falla nueva que se descubra en él queda abierta para siempre, y aprovechar fallas conocidas es hoy la vía de entrada más común en las brechas que analiza Verizon. La respuesta práctica no es entrar en pánico ni migrar todo de una vez: es saber qué sistemas están en esa condición, resolver primero los más expuestos y tomar una decisión con fecha para cada uno. Este artículo explica cómo hacerlo en 30 días.
Una precisión antes de seguir: un equipo sin actualizar no es lo mismo que uno sin soporte. Un equipo sin actualizar tiene parches disponibles que nadie instaló: el problema se corrige instalándolos. Un equipo sin soporte puede tener instalados todos los parches que existen y seguir expuesto, porque el fabricante ya no publicará los siguientes. Los dos son riesgos; el segundo no se resuelve con disciplina, sino con una decisión.
¿Qué arriesga el negocio con un sistema sin soporte?
Piense en una cerradura con un defecto que ya circula entre los ladrones, cuyo fabricante dejó de hacer repuestos. La puerta sigue cerrando todos los días. Pero cualquiera que conozca el defecto puede abrirla, y nadie lo va a corregir.
Eso ocurre con un sistema sin soporte. Las fallas siguen apareciendo durante toda la vida de un producto, y las que se descubren después del fin del soporte quedan sin corrección. Para un atacante es la mejor relación esfuerzo-resultado.
La inteligencia artificial agrava el problema. Fallas que pasaron años, e incluso décadas, sin que nadie las viera hoy las encuentran sistemas de IA. En noviembre de 2024, una herramienta de Google basada en IA encontró en OpenSSL, la biblioteca que cifra buena parte del tráfico de internet, una falla que llevaba unos 20 años en el código y que las pruebas diseñadas por personas no habían detectado. En abril de 2026, Anthropic informó que su modelo Claude Mythos Preview había encontrado miles de vulnerabilidades desconocidas, entre ellas una de 27 años en el sistema operativo OpenBSD. Una falla que lleva décadas en el código suele estar también en las versiones antiguas del producto. En los sistemas con soporte, el fabricante publica la corrección; en los que ya no lo tienen, la falla queda descubierta, documentada y abierta para siempre. Y lo que hoy hacen los defensores con IA, tarde o temprano lo hacen también los atacantes.
Los datos muestran que no es un riesgo teórico. Según el Verizon Data Breach Investigations Report 2026, la explotación de vulnerabilidades fue la vía de entrada en el 31% de las brechas analizadas, y pasó a ser la más común, por delante del robo de credenciales. El mismo informe muestra lo difícil que es cerrar esas puertas incluso cuando hay parche: de las vulnerabilidades que ya se están aprovechando en ataques reales (las del catálogo KEV de la agencia de ciberseguridad de Estados Unidos, CISA), solo el 26% quedó corregido en todos los equipos afectados de cada organización, y la mediana para lograrlo fue de 43 días. En un sistema sin soporte, ese plazo no existe: la corrección nunca llega.
Veamos un ejemplo hipotético. Una distribuidora mantiene su ERP en un servidor con Windows Server 2012. El servidor es accesible por escritorio remoto para que el contador trabaje desde su casa. Se publica una falla que permite tomar control del equipo y ya no habrá parche. Un atacante la usa para entrar, se instala, roba credenciales y desde ahí cifra el resto de la red. El problema ya no es un servidor viejo: es la facturación detenida, los despachos parados y una recuperación que depende de si los respaldos sobrevivieron. Y aun si sobrevivieron, restaurar no cierra el problema: el servidor vuelve al mismo estado que tenía antes del ataque, con la misma falla abierta y sin un parche que la corrija. El atacante, o cualquier otro, puede volver a entrar por la misma puerta mientras el sistema no se migre.
El impacto, entonces, no se mide por la antigüedad del equipo, sino por lo que el equipo sostiene.
¿Qué sistemas comunes en una PyME ya perdieron o están por perder el soporte?
Estas son las fechas publicadas por Microsoft para los productos que más vemos en empresas medianas. Hay que distinguir dos momentos: el fin del soporte (el fabricante deja de publicar correcciones gratuitas) y el fin de las actualizaciones extendidas pagadas (ESU), un puente que algunos productos ofrecen por un costo y un plazo limitados.
| Sistema | Fin del soporte | Actualizaciones pagadas (ESU) |
|---|---|---|
| Windows Server 2012 / 2012 R2 | Octubre de 2023 | Terminaron el 13 de octubre de 2026. Ya no hay parches de ningún tipo. |
| Exchange Server 2016 / 2019 | 14 de octubre de 2025 | Segundo período pagado termina a fines de octubre de 2026. |
| Office 2016 / 2019 | 14 de octubre de 2025 | No tiene. |
| Windows 10 | 14 de octubre de 2025 | Empresas: hasta tres años, pagando por año (US$61 por equipo el primero; el valor se duplica cada año). |
| SQL Server 2016 | 14 de julio de 2026 | Disponibles para ediciones elegibles, hasta tres años. |
| Windows Server 2016 | 12 de enero de 2027 | Microsoft anunció hasta tres años pagados. |
Windows 10 merece una mención aparte. Según StatCounter, en septiembre de 2026 el 24,6% de los computadores con Windows que navegaron en Chile todavía usaba Windows 10. El dato mide tráfico web e incluye equipos de hogar, así que no es un inventario de empresas ni dice cuántos tienen actualizaciones pagadas. Pero da una idea de cuánto parque sigue ahí.
La lista no termina en Microsoft. Firewalls, equipos de VPN, almacenamiento en red (NAS), impresoras multifunción y software de terceros tienen sus propias fechas de fin de vida. Un firewall sin soporte es especialmente delicado, porque está en el borde de la red, expuesto a internet por diseño.
¿Qué resolver primero?
No todo sistema sin soporte tiene la misma urgencia. Para ordenar la lista, hágase tres preguntas sobre cada uno:
- ¿Se puede llegar a él desde internet? Un servidor con escritorio remoto abierto, un correo Exchange publicado o un firewall son la primera prioridad: cualquiera en el mundo puede intentarlo.
- ¿Qué operación se detiene si falla o lo comprometen? El servidor del ERP o de facturación pesa más que un equipo de pruebas.
- ¿Qué datos o permisos concentra? Un controlador de dominio, un servidor con datos de clientes o una cuenta con privilegios de administrador multiplican el daño.
Un sistema que responde “sí” a las tres va al tope de la lista; uno que responde “no” a todas puede esperar su turno, o retirarse.
¿Cómo actuar mientras migra?
Las medidas no son alternativas equivalentes entre las cuales elegir una. Son escalones que se combinan según el caso, y el orden importa.
1. Resolver. Migrar a una versión con soporte, reemplazar el sistema (por ejemplo, pasar un Exchange local a correo en la nube) o retirar lo que ya no se usa. Es la única medida que elimina el problema; como toma tiempo y presupuesto, existen los escalones siguientes.
2. Ganar tiempo. Cuando el fabricante las ofrece, las actualizaciones extendidas pagadas mantienen los parches de seguridad por un plazo fijo. Son un puente, no un destino: cuestan, su precio suele subir cada año y tienen fecha de término. Tienen sentido si ya hay un plan de migración con fecha.
3. Reducir la exposición. Si el sistema tiene que seguir funcionando, limite quién puede llegar a él: quítele el acceso directo desde internet, sepárelo del resto de la red, exija doble factor para entrar y deje solo las cuentas imprescindibles. No corrige la falla, pero reduce quiénes pueden aprovecharla.
4. Detectar y responder. Un sistema que no se puede parchar debe estar vigilado. Eso significa monitoreo que detecte comportamientos anómalos y, sobre todo, alguien que actúe cuando aparece una alerta, a cualquier hora. Una alerta que nadie revisa no protege.
5. Dejar la excepción por escrito. Si la gerencia decide mantener un sistema sin soporte por un tiempo, que sea una decisión explícita: qué sistema, por qué, qué medidas lo protegen, quién responde y hasta cuándo. Esto no reduce el riesgo por sí solo, pero evita que una excepción temporal se vuelva permanente por olvido.
Hay una medida transversal a todos los escalones: un respaldo que se pueda restaurar. Una migración puede fallar, y un sistema antiguo que se mantiene por un tiempo necesita un plan de recuperación. Un respaldo que nunca se ha probado es una suposición, no una garantía. Y en un sistema sin soporte, restaurar devuelve también la falla: el respaldo recupera la operación, no la seguridad.
¿Cómo armar el plan en 30 días?
Treinta días no alcanzan para migrar todo, pero sí para pasar de la incertidumbre a decisiones con responsable y fecha. Cada semana termina con un resultado que se puede verificar:
Semana 1 — Inventario. Liste cada servidor, computador, firewall, VPN, NAS y aplicación crítica, con su versión, su función, su responsable y su fecha de fin de soporte. Resultado: un inventario completo, con un dueño por sistema.
Semana 2 — Prioridad. Aplique las tres preguntas a cada sistema sin soporte o próximo a perderlo. Resultado: una lista ordenada, con los sistemas expuestos a internet identificados.
Semana 3 — Medidas inmediatas. Sobre los primeros de la lista: cierre el acceso directo desde internet, active el doble factor, revise las cuentas con acceso y pruebe una restauración del respaldo. Resultado: medidas aplicadas y una restauración probada con éxito.
Semana 4 — Decisión. Para cada sistema, la gerencia decide: migrar, reemplazar o retirar; contratar actualizaciones pagadas; o mantenerlo como excepción documentada. Resultado: una decisión por sistema, con presupuesto, responsable y fecha.
Si el presupuesto 2027 se está armando ahora, este es el momento de incluir las migraciones: Windows Server 2016 vence en enero.
¿Sabe qué sistemas de su empresa ya no tienen soporte?
El Cyber Health Check de Redicom es un diagnóstico de seguridad de su empresa. Entre otros controles, revisa si sus equipos críticos tienen soporte vigente del fabricante, qué activos están expuestos a internet y si existe un proceso para aplicar los parches críticos. Usted recibe un informe con los hallazgos priorizados para decidir por dónde empezar.
Cómo Redicom puede ayudar
El primer paso es saber dónde está parado. El Cyber Health Check de Redicom revisa, entre otros controles, el soporte vigente de los equipos críticos, la exposición a internet, el proceso de parchado de vulnerabilidades críticas y la resistencia de los respaldos. Entrega un informe con hallazgos ordenados por impacto y esfuerzo, pensado para que la gerencia decida qué resolver primero. El diagnóstico no incluye la remediación: la ejecución de las recomendaciones se cotiza por separado.
Para los sistemas que siguen con soporte, un proceso de gestión de vulnerabilidades y parches evita que “sin actualizar” se convierta en una puerta abierta, y Redicom puede implementarlo con las soluciones de protección que distribuye. Y para lo que no se puede parchar mientras se migra, un servicio de detección y respuesta gestionada (MDR) aporta la vigilancia permanente y la respuesta que muchas PyMEs no pueden sostener con su propio equipo.
Conclusión
Los sistemas sin soporte no fallan de un día para otro. Siguen encendidos, siguen funcionando y por eso es fácil postergar la decisión. Pero cada mes que pasa acumulan fallas que nadie va a corregir, la inteligencia artificial las descubre cada vez más rápido y la explotación de vulnerabilidades es hoy la puerta de entrada más usada.
La buena noticia es que el problema tiene orden, y en 30 días se puede pasar de “creo que tenemos algo viejo por ahí” a una lista de decisiones firmadas por la gerencia.
La pregunta no es si ese servidor todavía funciona. La pregunta es qué pasará el día en que aparezca una falla que nadie va a corregir.
Empiece por el diagnóstico
Solicite un Cyber Health Check y sepa qué sistemas de su empresa ya no tienen soporte, cuáles están expuestos y por dónde empezar.
Fuentes: Microsoft Lifecycle (Windows Server 2012 R2, Windows Server 2016, SQL Server 2016, productos con fin de soporte en 2025, ESU de Windows 10); Microsoft Exchange Team (ESU Período 2, 2026); Verizon Data Breach Investigations Report 2026; StatCounter, versiones de Windows de escritorio en Chile, septiembre 2026; Google Security Blog, OSS-Fuzz con IA (noviembre 2024); Anthropic, Project Glasswing (abril 2026).
Preguntas frecuentes
¿Un servidor sin soporte deja de funcionar?
No. Sigue funcionando igual que antes, pero el fabricante deja de publicar correcciones de seguridad. Cada falla que se descubra después queda abierta de forma permanente.
¿Qué pasa con Windows Server 2012 desde octubre de 2026?
El 13 de octubre de 2026 terminaron también sus actualizaciones extendidas pagadas, así que ya no recibe parches de ningún tipo. Lo recomendable es migrarlo o retirarlo y, mientras tanto, aislarlo de internet y vigilarlo.
¿Conviene pagar las actualizaciones extendidas (ESU)?
Sirven como puente cuando ya existe un plan de migración con fecha. No son una solución permanente: tienen un plazo máximo y su costo suele subir cada año.
¿El antivirus protege un sistema que ya no recibe parches?
Ayuda a detectar actividad maliciosa, pero no corrige la falla del sistema. Un sistema sin soporte necesita además menos exposición, accesos restringidos y monitoreo con alguien que responda a las alertas.
¿Cuál es la diferencia entre un equipo sin actualizar y uno sin soporte?
Un equipo sin actualizar tiene parches disponibles que no se instalaron: se corrige instalándolos. Un equipo sin soporte ya no recibirá parches nuevos, aunque tenga instalados todos los que existen.