
Contraseñas robadas: cómo saber si las de su empresa ya están expuestas
Última actualización: octubre de 2026
Introducción
Un atacante puede entrar a su empresa sin vulnerar un servidor: le basta con conseguir acceso a una cuenta válida. Por eso, una de las preguntas más útiles que puede hacerse un gerente es si las credenciales de su empresa ya circulan fuera de ella.
Puede comenzar hoy con consultas gratuitas que muestran si los correos de su empresa aparecen en filtraciones conocidas: Have I Been Pwned permite revisar el dominio completo —la revisión total puede requerir suscripción si hay muchas direcciones afectadas— y CiberLupa, de la Agencia Nacional de Ciberseguridad (ANCI), permite revisar correos puntuales.
Esa revisión tiene dos límites que conviene entender desde el principio. Que un correo aparezca en una filtración no significa que su contraseña actual esté en manos de alguien: puede tratarse de una clave antigua, de otro servicio o de una filtración que solo expuso el correo. Y que no aparezca no demuestra que esté a salvo, porque estas consultas solo cubren filtraciones conocidas. Lo que convierte la revisión en protección es saber interpretar el resultado y poder cortar el acceso a tiempo.
En mayo de 2026, Chile tuvo un ejemplo concreto: la ANCI informó accesos no autorizados a datos de servicios públicos y empresas de telecomunicaciones mediante cuentas válidas, probablemente comprometidas por filtraciones anteriores o por malware que roba credenciales.
¿Cómo saber si las credenciales de su empresa aparecen en filtraciones?
Esta revisión la puede hacer el jefe de TI o, si la empresa no tiene área de TI, el proveedor que administra sus cuentas de correo. Lo importante es que haya un responsable y que el gerente reciba un resultado claro.
1. Revise el dominio completo en Have I Been Pwned. El servicio permite consultar todas las direcciones de un dominio (por ejemplo, @suempresa.cl), incluidas direcciones antiguas que ya no se usan, e informa qué tipo de datos contenía cada filtración. No muestra la contraseña filtrada ni confirma si coincide con la actual. Antes hay que demostrar que el dominio es suyo, con un registro DNS, un archivo en el sitio web o un correo a una dirección administrativa; la verificación por DNS puede tardar. Es gratuito para dominios con hasta 10 direcciones presentes en filtraciones; sobre eso, requiere suscripción. Con el dominio verificado, también ofrece avisos de filtraciones nuevas, según el plan contratado.
2. Consulte los correos críticos en CiberLupa. La herramienta de la ANCI (ciberlupa.anci.gob.cl) revisa una dirección a la vez, y quien consulta debe autenticar esa dirección. Cubre las filtraciones detectadas y analizadas por la agencia desde mediados de 2025. Es útil para las cuentas que más importan, no para revisar a toda la empresa.
3. Priorice. No todas las cuentas pesan lo mismo. Revise primero, en este orden:
¿Qué significa encontrar un correo, y qué significa no encontrarlo?
Un resultado positivo no es una sentencia, es una pista. Para interpretarlo, responda cinco preguntas:
Un resultado negativo tampoco es un certificado de seguridad. Las contraseñas que roba el malware desde un computador infectado, o las que circulan en foros privados, no aparecen necesariamente en estas consultas. Por eso, no encontrar resultados no demuestra que las credenciales estén seguras.
¿Quiere ampliar la vigilancia más allá de las consultas públicas?
El monitoreo de credenciales e identidades amplía la cobertura de fuentes y relaciona la exposición con la actividad y los riesgos de cada cuenta. Evalúelo como complemento de su servicio de detección y respuesta gestionada (MDR).
¿Qué hacer si encuentra credenciales expuestas o accesos sospechosos?
Distinga dos situaciones. Si solo encontró una filtración histórica, evalúe el riesgo con las cinco preguntas anteriores y cambie las contraseñas que correspondan. Si hay indicios de acceso no autorizado, la prioridad es cortar ese acceso de inmediato:
Una nota sobre la Ley 21.719, que entra en vigencia el 1 de diciembre de 2026: una contraseña expuesta no obliga por sí sola a notificar a la Agencia de Protección de Datos Personales. Esa obligación surge cuando hay una vulneración de datos personales con riesgo razonable para los derechos de los titulares. Por eso conviene documentar desde el primer momento lo que se encontró y lo que se hizo.
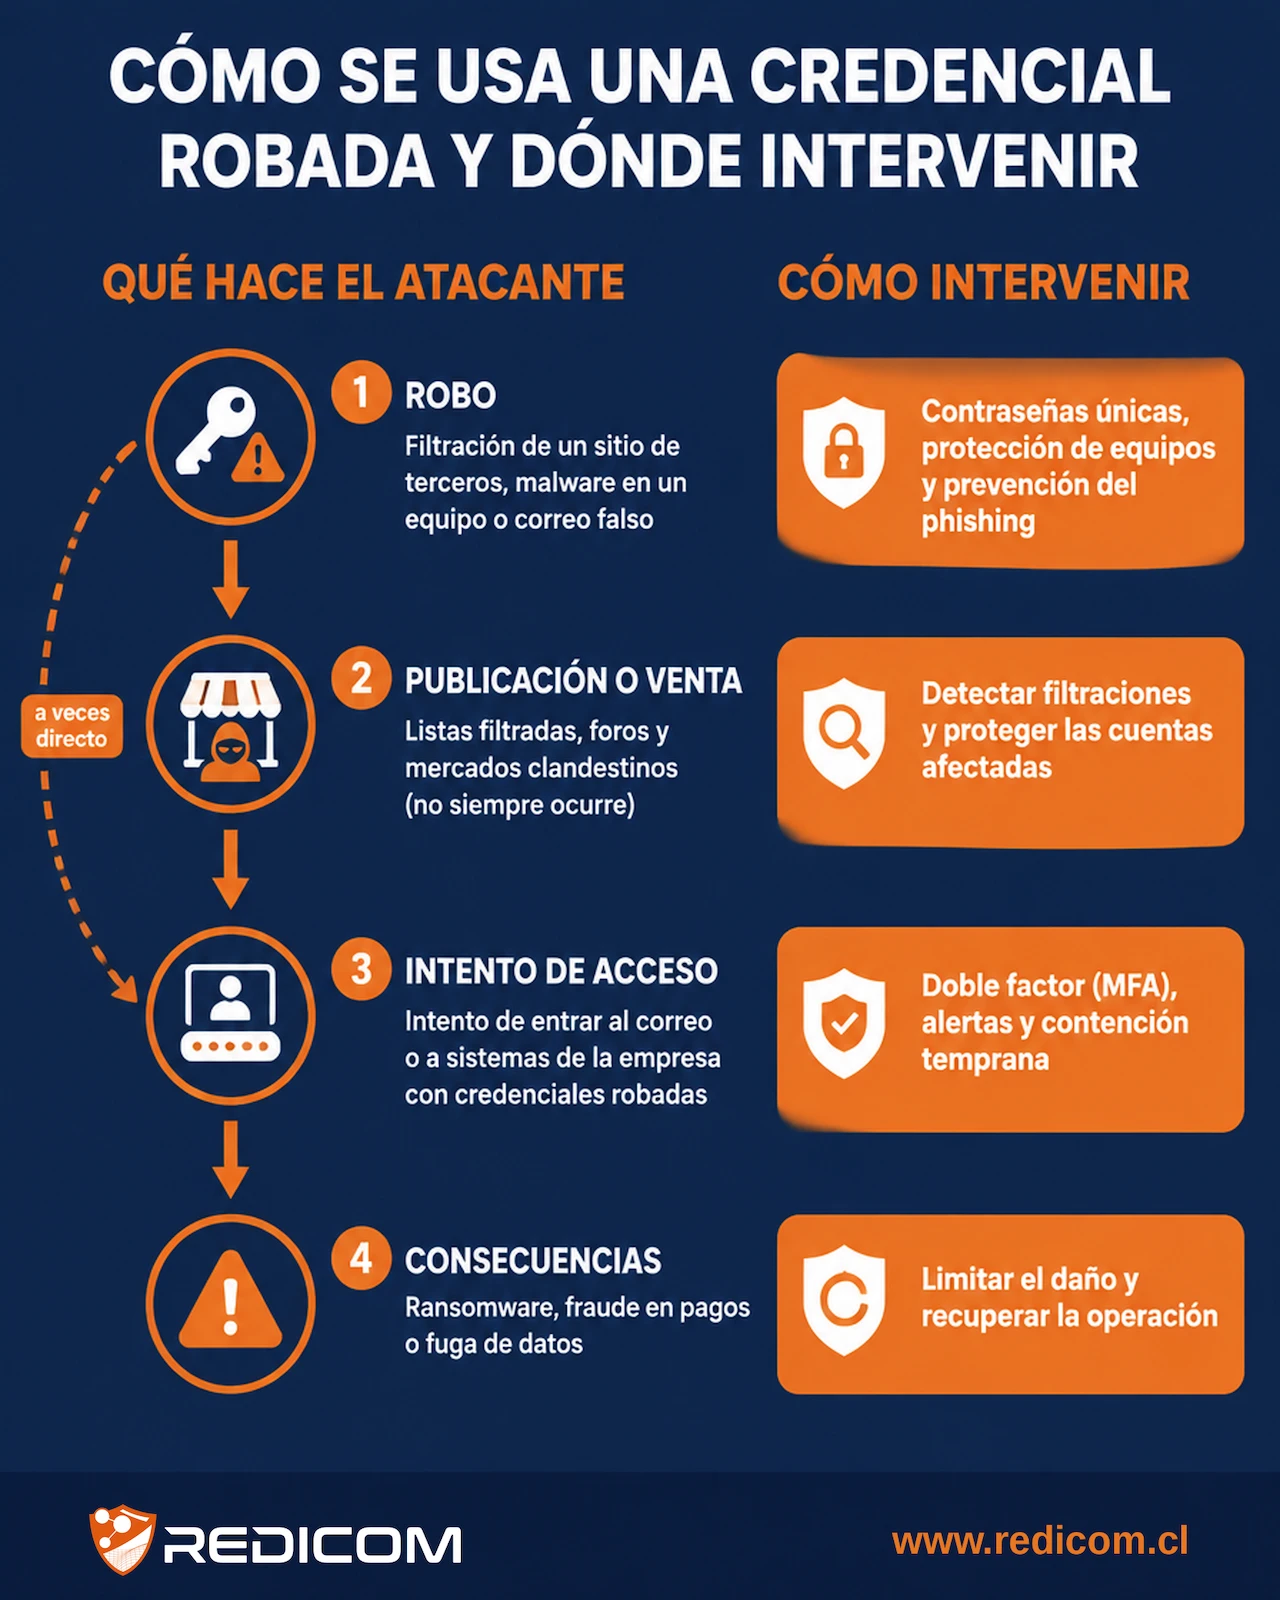
¿Cómo se roban las contraseñas y qué pueden hacer con ellas?
Las rutas más comunes son tres:
Filtraciones de sitios de terceros. Un colaborador usa su correo corporativo para registrarse en una tienda, un curso o una aplicación. Ese sitio sufre una filtración, y si la persona usó la misma contraseña que en su cuenta de la empresa, el atacante ya tiene la llave.
Malware que roba credenciales (infostealers). Son programas que extraen en silencio las contraseñas guardadas en el navegador y los datos que permiten reutilizar una sesión ya autenticada. Suelen llegar por descargas de software pirata, extensiones falsas o archivos adjuntos. Por ejemplo, un equipo personal usado para acceder al correo laboral puede quedar infectado.
Phishing. Un correo, un mensaje o un código QR lleva a una página idéntica al inicio de sesión de Microsoft 365, y la persona entrega su contraseña sin saberlo.
Una vez robadas, las credenciales se prueban, se clasifican y muchas veces se revenden. Sophos X-Ops observó que las credenciales robadas ofrecidas en la dark web aumentaron 106% entre junio de 2024 y junio de 2025 (Sophos X-Ops, 2025). Y el Sophos Active Adversary Report 2026, que analizó 661 casos de respuesta a incidentes y detección gestionada, encontró causas relacionadas con identidades comprometidas en el 67% de los casos, y ausencia de MFA en el 59%.
Lo que un atacante puede hacer con una cuenta válida va más allá del ransomware. Con acceso a una casilla cualquiera —no necesariamente la del gerente— puede leer conversaciones con clientes y proveedores y enviar, desde una dirección real, un aviso de “cambio de cuenta bancaria” que desvíe un pago. En Chile, según el Reporte de Ciberseguridad 2026 de Entel Digital, los ataques de filtración de datos crecieron 188% durante 2025.
¿Cómo reducir el riesgo de otro robo de credenciales?
El objetivo realista no es que ninguna contraseña se filtre nunca, sino que una contraseña sola no alcance para entrar.
¿Qué agrega el monitoreo continuo a la revisión manual?
La revisión manual da una foto de un momento. El monitoreo continuo amplía la cobertura de fuentes —incluidos foros y mercados clandestinos— y relaciona la exposición con la actividad y los riesgos de cada cuenta. Su valor depende de algo que ninguna herramienta resuelve por sí sola: que alguien reciba las alertas y pueda actuar.
Cómo Redicom Puede Ayudar
En Redicom ayudamos a las empresas a pasar de la consulta puntual al monitoreo continuo de sus identidades: definimos con ustedes qué cuentas conviene vigilar, implementamos la herramienta adecuada y la integramos con la detección y respuesta que ya tienen. Una de las soluciones que trabajamos es el monitoreo de identidades de Sophos (ITDR), que se integra con su servicio MDR.
Cierre
Revisar si las credenciales de su empresa aparecen en filtraciones conocidas es un buen primer paso, pero detectar una exposición solo sirve si su empresa sabe qué cuenta está afectada, si la clave sigue vigente y quién puede cortar el acceso. La pregunta para esta semana es simple: quién recibe hoy las alertas sobre las identidades de su empresa, y si puede actuar cuando se detecta una exposición.
¿Quién recibe hoy las alertas sobre las identidades de su empresa?
Conversemos sobre cómo sumar monitoreo de credenciales e identidades a la protección que ya tiene.
Preguntas frecuentes
¿Que aparezca mi correo en una filtración significa que robaron mi contraseña?
No necesariamente. Puede tratarse de una clave antigua, de otro servicio o de una filtración que solo expuso el correo. Hay que revisar qué servicio se filtró, cuándo y qué datos incluía, y si la contraseña se reutilizó.
¿Estoy seguro si no aparecen resultados?
No. Las consultas gratuitas cubren filtraciones conocidas. Las contraseñas robadas por malware o que circulan en foros privados pueden no aparecer, por lo que conviene combinar la revisión con MFA y monitoreo.
¿Qué es un infostealer?
Es un tipo de malware que roba en silencio las contraseñas guardadas en el navegador y los datos que permiten reutilizar sesiones ya autenticadas. Suele llegar por software pirata o archivos adjuntos, y lo que roba se vende o se reutiliza para entrar a cuentas.
¿La autenticación multifactor (MFA) evita el uso de contraseñas robadas?
Reduce el riesgo de forma importante, porque la contraseña sola deja de bastar. A propósito de las filtraciones de mayo de 2026, la directora subrogante de la ANCI, Michelle Bordachar, estimó que el doble factor acabaría con cerca del 80% de esos casos. No es infalible: para cuentas críticas conviene MFA resistente al phishing, como llaves de seguridad o passkeys.


